Passkey: addio password, senza comprare nulla
-
Passkey: addio password, senza comprare nulla
Google ci ricorda che forse è arrivato il momento di mandare in pensione le password.
blog.google/innovation-and-ai/…
Ma cosa sono le passkey?
Sono un sistema di autenticazione basato sulla crittografia a chiave pubblica. Il sito conserva una chiave pubblica, mentre quella privata rimane protetta sul nostro dispositivo o nel gestore delle passkey.
Per accedere basta sbloccare il telefono o il computer con impronta digitale, riconoscimento facciale o PIN. Non dobbiamo ricordare password, ricevere SMS o copiare codici.
E soprattutto, una passkey è legata al sito autentico: anche se finiamo su una pagina di phishing, non possiamo usarla per autenticarci sul sito contraffatto.
Serve comprare qualcosa? Assolutamente no!
Google Password Manager, integrato in Android e Chrome, può creare, custodire e sincronizzare le passkey tra dispositivi compatibili.
Apple fa altrettanto con il Portachiavi iCloud, oggi accessibile anche attraverso l'app Password, sincronizzando le credenziali tra iPhone, iPad e Mac.
Entrambi proteggono le passkey sincronizzate con crittografia end-to-end. E se cambiamo telefono, non dobbiamo necessariamente ricrearle tutte.
E le chiavette di sicurezza?
YubiKey e Token2 (quest'ultima offre soluzioni davvero interessanti!) permettono di custodire le credenziali in hardware dedicato, separato dal computer e dallo smartphone.
Sono particolarmente utili per account critici, amministratori di sistema e persone esposte ad attacchi mirati. Possono offrire maggiore isolamento, ma richiedono anche di gestire una chiave fisica ed eventualmente una di riserva.
La vera rivoluzione? La sicurezza diventa più semplice.
Per moltissimi utenti, le passkey già disponibili sul telefono rappresentano un enorme passo avanti rispetto alle password tradizionali.
Naturalmente dobbiamo proteggere bene i nostri dispositivi e i sistemi di recupero degli account. E non tutti i servizi supportano ancora le passkey.
Ma finalmente possiamo aumentare la sicurezza senza acquistare hardware, installare applicazioni complicate o diventare esperti informatici.
E se il problema della sicurezza informatica fosse stato, per anni, pretendere che gli esseri umani si comportassero come computer, invece di lasciare ai computer il compito di proteggerci?
#Passkeys #Cybersecurity #SicurezzaInformatica #FIDO2 #passwordless
@informatica @cybersecurity -
Passkey: addio password, senza comprare nulla
Google ci ricorda che forse è arrivato il momento di mandare in pensione le password.
blog.google/innovation-and-ai/…
Ma cosa sono le passkey?
Sono un sistema di autenticazione basato sulla crittografia a chiave pubblica. Il sito conserva una chiave pubblica, mentre quella privata rimane protetta sul nostro dispositivo o nel gestore delle passkey.
Per accedere basta sbloccare il telefono o il computer con impronta digitale, riconoscimento facciale o PIN. Non dobbiamo ricordare password, ricevere SMS o copiare codici.
E soprattutto, una passkey è legata al sito autentico: anche se finiamo su una pagina di phishing, non possiamo usarla per autenticarci sul sito contraffatto.
Serve comprare qualcosa? Assolutamente no!
Google Password Manager, integrato in Android e Chrome, può creare, custodire e sincronizzare le passkey tra dispositivi compatibili.
Apple fa altrettanto con il Portachiavi iCloud, oggi accessibile anche attraverso l'app Password, sincronizzando le credenziali tra iPhone, iPad e Mac.
Entrambi proteggono le passkey sincronizzate con crittografia end-to-end. E se cambiamo telefono, non dobbiamo necessariamente ricrearle tutte.
E le chiavette di sicurezza?
YubiKey e Token2 (quest'ultima offre soluzioni davvero interessanti!) permettono di custodire le credenziali in hardware dedicato, separato dal computer e dallo smartphone.
Sono particolarmente utili per account critici, amministratori di sistema e persone esposte ad attacchi mirati. Possono offrire maggiore isolamento, ma richiedono anche di gestire una chiave fisica ed eventualmente una di riserva.
La vera rivoluzione? La sicurezza diventa più semplice.
Per moltissimi utenti, le passkey già disponibili sul telefono rappresentano un enorme passo avanti rispetto alle password tradizionali.
Naturalmente dobbiamo proteggere bene i nostri dispositivi e i sistemi di recupero degli account. E non tutti i servizi supportano ancora le passkey.
Ma finalmente possiamo aumentare la sicurezza senza acquistare hardware, installare applicazioni complicate o diventare esperti informatici.
E se il problema della sicurezza informatica fosse stato, per anni, pretendere che gli esseri umani si comportassero come computer, invece di lasciare ai computer il compito di proteggerci?
#Passkeys #Cybersecurity #SicurezzaInformatica #FIDO2 #passwordless
@informatica @cybersecurity@dietilico
che succede se mi rubano (o rompo irrimediabilmente) il telefono su cui è custodita la passkey? -
@dietilico
che succede se mi rubano (o rompo irrimediabilmente) il telefono su cui è custodita la passkey?Bella domanda! È proprio qui che entrano in gioco Google Password Manager e il Portachiavi iCloud.
Le passkey non devono necessariamente rimanere soltanto sul telefono: possono essere sincronizzate, con crittografia end-to-end, tra i dispositivi collegati al proprio account Google o Apple.
Se perdi o rompi il telefono, puoi recuperarle su un nuovo dispositivo, dopo aver verificato la tua identità e completato le procedure di ripristino.
Attenzione però al PIN! Nel sistema Google, per recuperare le passkey sincronizzate può essere necessario conoscere il PIN del gestore delle password oppure il blocco schermo di un dispositivo precedente. Apple utilizza meccanismi di recupero differenti, che possono richiedere il codice di un dispositivo fidato.
Quindi niente panico se perdi il telefono, ma proteggi bene il tuo account e non dimenticare i codici necessari al recupero!
Diverso il caso delle passkey custodite esclusivamente su una chiave hardware: se perdi l'unica chiave, senza un metodo alternativo di accesso, potresti rimanere fuori dall'account. Per questo si consiglia sempre due chiavi hardware, di cui una da conservare in cassaforte!
-
Bella domanda! È proprio qui che entrano in gioco Google Password Manager e il Portachiavi iCloud.
Le passkey non devono necessariamente rimanere soltanto sul telefono: possono essere sincronizzate, con crittografia end-to-end, tra i dispositivi collegati al proprio account Google o Apple.
Se perdi o rompi il telefono, puoi recuperarle su un nuovo dispositivo, dopo aver verificato la tua identità e completato le procedure di ripristino.
Attenzione però al PIN! Nel sistema Google, per recuperare le passkey sincronizzate può essere necessario conoscere il PIN del gestore delle password oppure il blocco schermo di un dispositivo precedente. Apple utilizza meccanismi di recupero differenti, che possono richiedere il codice di un dispositivo fidato.
Quindi niente panico se perdi il telefono, ma proteggi bene il tuo account e non dimenticare i codici necessari al recupero!
Diverso il caso delle passkey custodite esclusivamente su una chiave hardware: se perdi l'unica chiave, senza un metodo alternativo di accesso, potresti rimanere fuori dall'account. Per questo si consiglia sempre due chiavi hardware, di cui una da conservare in cassaforte!
@dietilico
in caso di furto, però, almeno finché non resetto tutto, i ladri possono agire come se fossi io nel mio account. Sbaglio? -
@dietilico
in caso di furto, però, almeno finché non resetto tutto, i ladri possono agire come se fossi io nel mio account. Sbaglio?Non proprio!

La passkey non è una password che il ladro può leggere e copiare dal telefono.
Per utilizzarla normalmente deve superare la verifica locale: impronta digitale, riconoscimento facciale oppure PIN del dispositivo.
In pratica, serve qualcosa che possiedi (il telefono) e una verifica che dimostri che sei autorizzato ad usarlo.
Solo che il «qualcosa che sai» non deve più essere una password come "6hfghHf+°
 π•
 HggVT54°"! Basta il PIN, oppure la biometria.
C'è però una distinzione importante: se il ladro conosce il PIN, qualche rischio rimane.
Quindi il furto del telefono non equivale automaticamente al furto delle passkey. E bloccare tempestivamente il dispositivo resta una buona precauzione.
La sicurezza non diventa assoluta, ma decisamente più comoda! Molto più comoda, molto più sicura (praticamente il phishing non funziona più)


Ciao! Sembra che tu sia interessato a questa conversazione, ma non hai ancora un account.
Stanco di dover scorrere gli stessi post a ogni visita? Quando registri un account, tornerai sempre esattamente dove eri rimasto e potrai scegliere di essere avvisato delle nuove risposte (tramite email o notifica push). Potrai anche salvare segnalibri e votare i post per mostrare il tuo apprezzamento agli altri membri della comunità.
Con il tuo contributo, questo post potrebbe essere ancora migliore 💗
Registrati Accedi-
-
-
700 siti universitari e fintech compromessi da vulnerabilità SQL injection in Ghost CMS
Notizie dall'Italia e dal mondo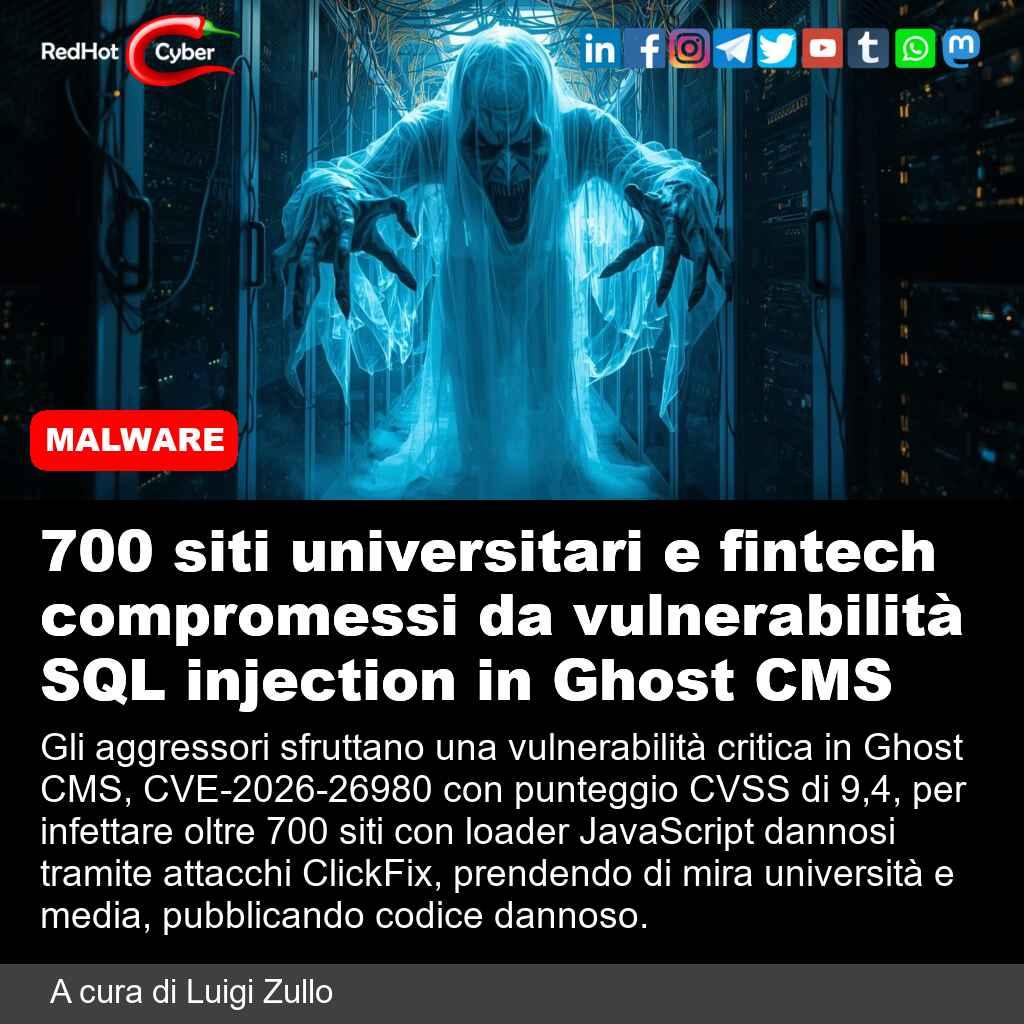 1
-
-
Google pubblica la risoluzione di una fix su Chrome, ma non era stata rilasciata
Notizie dall'Italia e dal mondo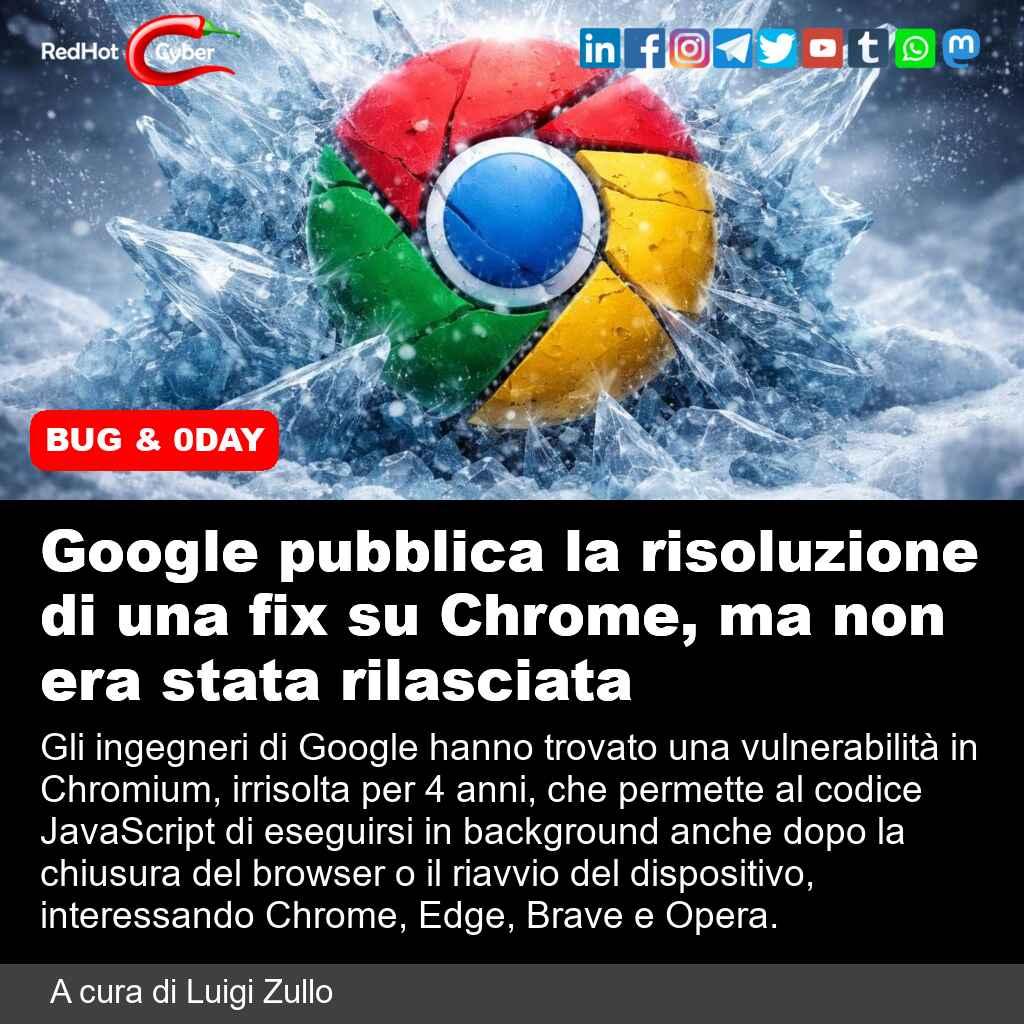 1
-
Luci e Ombre della Cybersecurity in Italia: investimenti, rischi e nuove responsabilità
Notizie dall'Italia e dal mondo 1
-
Dopo la Conferenza, RHC e Fortinet tornano a scuola per parlare di cybersecurity e AI
Notizie dall'Italia e dal mondo 1
-
Questa mattina su Virgin Radio, Antonello Piroso – il “Cavaliere Nero” – ha raccontato lo spirito della Red Hot Cyber Conference
Notizie dall'Italia e dal mondo 1
 Citiverse è un progetto che si basa su NodeBB ed è federato! | Categorie federate | Chat | 📱 Installa web app o APK | 🧡 Donazioni | Privacy Policy