Citiverse è uno spazio aperto a tutte le comunità. Se vuoi aprire un gruppo locale o una sezione per la tua organizzazione, puoi contattare gli amministratori: pagina dei contatti.
Quando la sicurezza è self dichiarata... ma inesistente
-
Quando la sicurezza è self dichiarata... ma inesistente
Una chiavetta USB venduta come dispositivo sicuro, con lettore di impronte digitali e cifratura hardware AES-256. Peccato che all'interno ci fosse una normale scheda microSD con i dati in chiaro!
Bastava estrarla per aggirare completamente la protezione biometrica.
Il caso della Lenovo ThinkPlus FU100 dimostra quanto sia pericoloso confondere le promesse commerciali con la sicurezza reale.
Quando dobbiamo proteggere informazioni sensibili, soprattutto in aziende e pubbliche amministrazioni, non basta leggere «AES-256» sulla confezione.
Servono verifiche indipendenti, certificazioni riconosciute come FIPS 140-3 o Common Criteria, e la possibilità di controllarne validità e ambito di applicazione.
Una certificazione non garantisce l'assenza di vulnerabilità, ma offre evidenze verificabili che la pubblicità non può sostituire.
La sicurezza non dovrebbe essere una promessa del produttore, ma una proprietà dimostrabile del prodotto.
Fonte: Hardware Upgrade
@informatica @gnulinuxitalia @poliverso
#Cybersecurity #SicurezzaInformatica #Crittografia #DigitalSecurity
-
 E eventilinux@poliverso.org ha condiviso questa discussione

Ciao! Sembra che tu sia interessato a questa conversazione, ma non hai ancora un account.
Stanco di dover scorrere gli stessi post a ogni visita? Quando registri un account, tornerai sempre esattamente dove eri rimasto e potrai scegliere di essere avvisato delle nuove risposte (tramite email o notifica push). Potrai anche salvare segnalibri e votare i post per mostrare il tuo apprezzamento agli altri membri della comunità.
Con il tuo contributo, questo post potrebbe essere ancora migliore 💗
Registrati Accedi-
-
-
-
-
-
-
Questo schema evidenzia alcuni degli strumenti #Linux più utilizzati dai team di Red Teaming per simulare attacchi reali e valutare l'efficacia delle misure di #SicurezzaInformatica 😎👇
FediLUG Italia - il Linux User Group ufficiale del fediverso 1
-
Microsoft spiega come difendersi da YellowKey mentre scrive la patch per lo zero-day su BitLocker
Notizie dall'Italia e dal mondo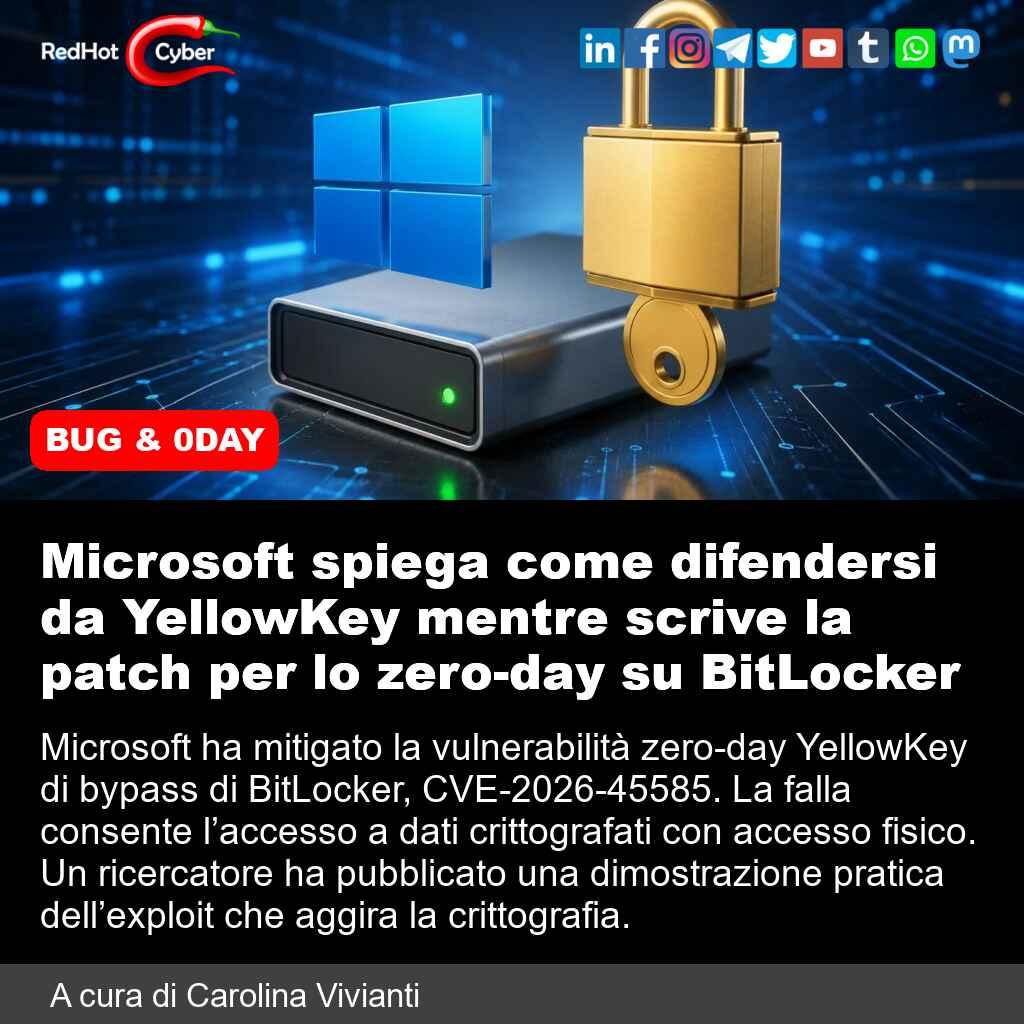 1
 Citiverse è un progetto che si basa su NodeBB ed è federato! | Categorie federate | Chat | 📱 Installa web app o APK | 🧡 Donazioni | Privacy Policy